

Μία χώρα που παραμένει σχεδόν αποκομμένη από το διεθνές χρηματοπιστωτικό σύστημα, με οικονομία καθηλωμένη από τις κυρώσεις και εκατομμύρια πολίτες υπό αυστηρό κρατικό έλεγχο, έχει καταφέρει να δημιουργήσει έναν από τους πιο αποτελεσματικούς μηχανισμούς κυβερνοεγκλήματος στον κόσμο.
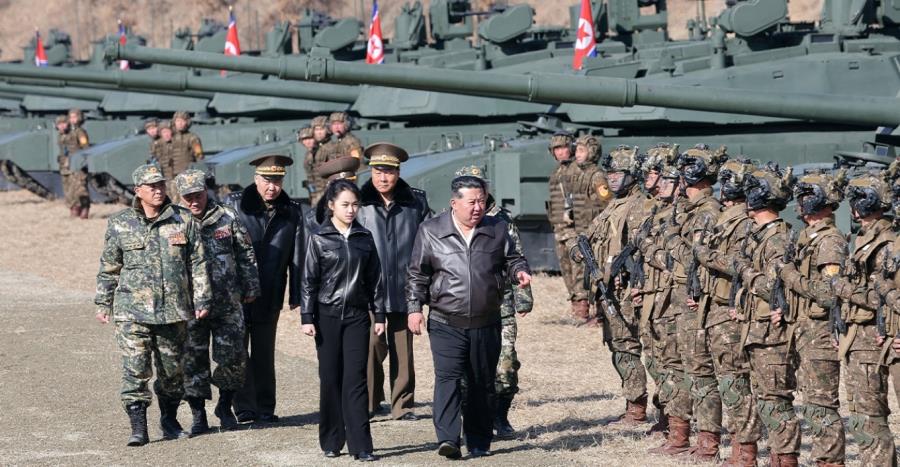
Η Βόρεια Κορέα του Κιμ Γιονγκ Ουν διαθέτει έναν «στρατό» περίπου 8.400 ανθρώπων που ασχολούνται με κυβερνοεπιχειρήσεις, σύμφωνα με εκτιμήσεις των νοτιοκορεατικών υπηρεσιών πληροφοριών. Οι άνθρωποι αυτοί δεν αναζητούν μόνο στρατιωτικά μυστικά. Στο στόχαστρό τους βρίσκονται τράπεζες, τεχνολογικές εταιρείες και, κυρίως, τα ανταλλακτήρια κρυπτονομισμάτων, από τα οποία μπορούν να αφαιρέσουν τεράστια ποσά μέσα σε ελάχιστα λεπτά.
Η τελευταία επίδειξη των δυνατοτήτων τους ήρθε στις 29 Οκτωβρίου, όταν χάκερ κατάφεραν να αποσπάσουν ψηφιακά περιουσιακά στοιχεία αξίας περίπου 6,3 δισεκατομμυρίων δολαρίων από την Binance, το μεγαλύτερο ανταλλακτήριο κρυπτονομισμάτων στον κόσμο. Το μεγαλύτερο μέρος της κλοπής πραγματοποιήθηκε μέσα σε περίπου 20 λεπτά, σε μια επίθεση που χαρακτηρίζεται ως η μεγαλύτερη στην ιστορία των κρυπτονομισμάτων.
Οι αμερικανικές αρχές αποδίδουν την επίθεση στην TraderTraitor, μια εξειδικευμένη ομάδα κυβερνοεγκληματιών που συνδέεται με το βορειοκορεατικό κράτος. Πίσω από αυτή την εντυπωσιακή επιχείρηση βρίσκεται ένα δίκτυο εκπαίδευσης, στρατολόγησης, κατασκοπείας και ψηφιακού οικονομικού εγκλήματος, το οποίο η Πιονγκγιάνγκ αναπτύσσει εδώ και δεκαετίες.
Σε ανάλυσή τους, οι Financial Times εξετάζουν πώς μια από τις πιο απομονωμένες χώρες του πλανήτη κατάφερε να αποκτήσει τόσο σημαντικές δυνατότητες στον κυβερνοχώρο και να χρησιμοποιεί τις ψηφιακές κλοπές για να παρακάμπτει τις διεθνείς οικονομικές κυρώσεις.
Από τα σχολικά θρανία στις μυστικές υπηρεσίες
Η δημιουργία αυτού του μηχανισμού ξεκινά πολύ πριν οι μελλοντικοί χάκερ καθίσουν μπροστά σε έναν υπολογιστή για την πρώτη τους επιχείρηση. Η Βόρεια Κορέα εντοπίζει από μικρή ηλικία μαθητές με ιδιαίτερες ικανότητες στα μαθηματικά, στις φυσικές επιστήμες και στην επίλυση σύνθετων προβλημάτων.
Οι πιο ταλαντούχοι επιλέγονται για εξειδικευμένη εκπαίδευση σε επιστημονικά και τεχνικά ιδρύματα, που λειτουργούν ως δεξαμενές στελεχών για τις κρατικές υπηρεσίες. Αντίθετα με την εικόνα μιας τεχνολογικά απομονωμένης χώρας, το καθεστώς επενδύει συστηματικά σε μια σχετικά μικρή ομάδα ανθρώπων που αποκτά εξαιρετικά υψηλού επιπέδου ψηφιακές δεξιότητες.
Το γεγονός ότι η μεγάλη πλειονότητα των Βορειοκορεατών δεν έχει ελεύθερη πρόσβαση στο Διαδίκτυο, δεν αποτελεί εμπόδιο γι' αυτές τις επίλεκτες μονάδες. Οι συγκεκριμένοι ειδικοί απολαμβάνουν πρόσβαση σε τεχνικούς πόρους, εκπαίδευση και δυνατότητες που δεν είναι διαθέσιμες στον υπόλοιπο πληθυσμό.
Σύμφωνα με τους Financial Times και στοιχεία από τη Νότια Κορέα, η Πιονγκγιάνγκ έχει αναπτύξει επίσης σχέσεις τεχνικής συνεργασίας και εκπαίδευσης με το εξωτερικό, μεταξύ άλλων με την Κίνα και τη Ρωσία. Ορισμένοι από τους ειδικούς αυτούς αναλαμβάνουν επιχειρήσεις κυβερνοκατασκοπίας, ενώ άλλοι επικεντρώνονται σε χρηματοπιστωτικούς στόχους, στην κλοπή κρυπτονομισμάτων και στην απόκτηση ξένου συναλλάγματος.
Το μέγεθος του μηχανισμού είναι εντυπωσιακό. Το 2022, οι νοτιοκορεατικές αρχές εκτιμούσαν το σχετικό προσωπικό σε περίπου 6.800 άτομα. Το 2024 η εκτίμηση είχε αυξηθεί στις 8.400, αριθμός που περιλαμβάνει και προσωπικό υποστήριξης.
Οι μονάδες αυτές συνδέονται κυρίως με τη Γενική Διεύθυνση Αναγνώρισης, την υπηρεσία στρατιωτικών πληροφοριών της Βόρειας Κορέας, που διαδραματίζει κεντρικό ρόλο στον σχεδιασμό και την εκτέλεση επιχειρήσεων στον κυβερνοχώρο.
Η κλοπή των 6,3 δισ. δολαρίων σε 20 λεπτά
Το τελευταίο χτύπημα εναντίον της Binance αποτελεί χαρακτηριστικό παράδειγμα της αποτελεσματικότητας που έχουν αποκτήσει αυτές οι ομάδες.
Σύμφωνα με την εταιρεία ανάλυσης blockchain TRM Labs, στις 29 Οκτωβρίου οι δράστες μετέφεραν περίπου 6,36 δισεκατομμύρια δολάρια από ψηφιακά πορτοφόλια της Binance σε δικές τους διευθύνσεις. Οι συναλλαγές πραγματοποιήθηκαν σε δέκα διαφορετικά δίκτυα blockchain, μεταξύ των οποίων τα Bitcoin, Ethereum, Tron και Solana.
Η κύρια φάση της επίθεσης διήρκεσε μόλις 20 λεπτά. Οι δράστες δεν χρειάστηκε να παραβιάσουν ένα παραδοσιακό τραπεζικό θησαυροφυλάκιο, ούτε να μεταφέρουν φυσικά χρήματα. Εκμεταλλεύτηκαν την πρόσβαση σε κρίσιμες υποδομές ψηφιακών συναλλαγών, διοχετεύοντας τα κεφάλαια σε πορτοφόλια που έλεγχαν οι ίδιοι.
Η έρευνα της TRM Labs δείχνει ότι η επιχείρηση είχε προετοιμαστεί τουλάχιστον 36 ώρες νωρίτερα. Οι επιτιθέμενοι πραγματοποίησαν δοκιμαστικές συναλλαγές και έλεγξαν τη λειτουργία του κακόβουλου μηχανισμού πριν εξαπολύσουν τη μαζική επίθεση.
Η Binance ανακοίνωσε αρχικά ότι ένα παραβιασμένο φορητό υπολογιστή μηχανικού της ενδέχεται να αποτέλεσε την αφετηρία της επίθεσης. Στη συνέχεια, ωστόσο, γνωστοποίησε ότι εντοπίστηκαν και άλλα σημεία παραβίασης, κάτι που δείχνει ότι η πλήρης αλληλουχία των γεγονότων παραμένει αντικείμενο έρευνας.
Η επίθεση προκάλεσε την αναστολή αναλήψεων από την πλατφόρμα και κινητοποίησε εταιρείες κυβερνοασφάλειας, παρόχους κρυπτονομισμάτων και αμερικανικές διωκτικές αρχές, σε μια προσπάθεια να εντοπιστούν και να δεσμευτούν τα κλεμμένα περιουσιακά στοιχεία.
Μέχρι την 1η Νοεμβρίου η Binance είχε ανακοινώσει ότι είχε αναπληρώσει ή καλύψει περίπου το 95% της αξίας των κλεμμένων ψηφιακών περιουσιακών στοιχείων, χρησιμοποιώντας εταιρικά κεφάλαια και διαθέσιμα αποθεματικά. Παράλληλα, ξεκίνησε σταδιακά την επαναλειτουργία των αναλήψεων.
Ωστόσο, η αναπλήρωση των χρημάτων προς τους πελάτες δεν σημαίνει ότι τα κλεμμένα κεφάλαια έχουν ανακτηθεί από τους δράστες. Οι έρευνες συνεχίζονται, ενώ δισεκατομμύρια δολάρια παραμένουν δύσκολο να δεσμευτούν όσο βρίσκονται υπό τον έλεγχο των χάκερ.
Η TraderTraitor και η παγίδα των ψεύτικων συνεντεύξεων
Η ομάδα που το FBI θεωρεί υπεύθυνη για την επίθεση στην Binance έχει εξελιχθεί σε έναν από τους σημαντικότερους παράγοντες του διεθνούς κυβερνοεγκλήματος.
Η TraderTraitor δεν στηρίζεται αποκλειστικά στην αναζήτηση τεχνικών αδυναμιών στα συστήματα προστασίας. Ιδιαίτερα αποτελεσματική είναι η ικανότητά της να εκμεταλλεύεται τον ανθρώπινο παράγοντα.
Σύμφωνα με ειδικούς κυβερνοασφάλειας που επικαλείται το Reuters, οι δράστες προσεγγίζουν εργαζομένους σε τεχνολογικές και χρηματοπιστωτικές εταιρείες, προσποιούμενοι τους υπεύθυνους προσλήψεων ή τους εκπροσώπους επιχειρήσεων.
Μπορούν να δημιουργήσουν πλαστές αγγελίες για ιδιαίτερα ελκυστικές θέσεις εργασίας και να οργανώσουν εικονικές συνεντεύξεις. Κατά τη διάρκεια της διαδικασίας, ζητούν από τους υποψηφίους να εγκαταστήσουν προγράμματα, να εκτελέσουν κώδικα ή να ανοίξουν αρχεία που περιέχουν κακόβουλο λογισμικό.
Από εκείνη τη στιγμή, οι χάκερ ενδέχεται να αποκτήσουν πρόσβαση σε εταιρικούς λογαριασμούς, διαπιστευτήρια ασφαλείας και κρίσιμες υποδομές. Μια φαινομενικά συνηθισμένη επαγγελματική επικοινωνία μπορεί έτσι να αποτελέσει την αφετηρία μιας επίθεσης δισεκατομμυρίων δολαρίων.
Η ίδια ομάδα είχε συνδεθεί από τις αμερικανικές αρχές με την κλοπή περίπου 1,5 δισ. δολαρίων από την Bybit τον Φεβρουάριο του 2025, μια επίθεση που μέχρι πρόσφατα θεωρούνταν η μεγαλύτερη καταγεγραμμένη κλοπή κρυπτονομισμάτων.
Οι ειδικοί επισημαίνουν ότι τα στελέχη της TraderTraitor διαθέτουν πολυετή εμπειρία και μεγάλη εξειδίκευση στα χρηματοπιστωτικά συστήματα. Δεν αναζητούν απλώς έναν τρόπο εισόδου σε μια εταιρεία, αλλά μελετούν τον τρόπο με τον οποίο εγκρίνονται οι μεταφορές χρημάτων και διαχειρίζονται τα ψηφιακά πορτοφόλια.
Από τη Sony Pictures στις κεντρικές τράπεζες
Η δράση των Βορειοκορεατών χάκερ δεν ξεκίνησε με την άνθηση των κρυπτονομισμάτων.
Το 2014, η κυβερνοεπίθεση εναντίον της Sony Pictures, την οποία οι ΗΠΑ απέδωσαν στη Βόρεια Κορέα, προκάλεσε διεθνή αναστάτωση. Οι επιτιθέμενοι απέκτησαν πρόσβαση σε εσωτερικά εταιρικά δεδομένα και δημοσιοποίησαν ευαίσθητες πληροφορίες, σε μια υπόθεση που συνδέθηκε με την κινηματογραφική ταινία «The Interview», η οποία σατίριζε τον Κιμ Γιονγκ Ουν.
Δύο χρόνια αργότερα, το 2016, χάκερ επιχείρησαν να αποσπάσουν σχεδόν ένα δισεκατομμύριο δολάρια από λογαριασμό της κεντρικής τράπεζας του Μπανγκλαντές στην Ομοσπονδιακή Τράπεζα της Νέας Υόρκης. Αν και μεγάλο μέρος των εντολών μεταφοράς μπλοκαρίστηκε, οι δράστες κατάφεραν να αποσπάσουν 81 εκατομμύρια δολάρια.
Η υπόθεση εκείνη αποκάλυψε μια σημαντική μετατόπιση. Οι κυβερνοεπιθέσεις δεν χρησιμοποιούνταν πλέον μόνο για κατασκοπεία, πολιτική πίεση ή πρόκληση αναστάτωσης, αλλά και για την εξασφάλιση τεράστιων χρηματικών ποσών.
Με την εξάπλωση των κρυπτονομισμάτων, η Πιονγκγιάνγκ απέκτησε πρόσβαση σε μια νέα κατηγορία στόχων. Τα ψηφιακά περιουσιακά στοιχεία μπορούν να μεταφερθούν διασυνοριακά μέσα σε λίγα λεπτά, ενώ η ανάκτησή τους γίνεται ιδιαίτερα δύσκολη όταν οι δράστες καταφέρουν να τα διασπείρουν σε διαφορετικές πλατφόρμες και διευθύνσεις.
Οι οικονομικές διαστάσεις της βορειοκορεατικής δραστηριότητας είναι τεράστιες. Σύμφωνα με την Chainalysis, το 2025 ομάδες που συνδέονται με τη Βόρεια Κορέα έκλεψαν τουλάχιστον 2,02 δισεκατομμύρια δολάρια σε κρυπτονομίσματα, καταγράφοντας αύξηση 51% σε σύγκριση με το προηγούμενο έτος.
Έως το τέλος του 2025, η συνολική αξία των κρυπτονομισμάτων που είχαν κλαπεί από ομάδες συνδεόμενες με την Πιονγκγιάνγκ είχε φτάσει, σύμφωνα με την ίδια εταιρεία, τα 6,75 δισεκατομμύρια δολάρια. Αν προστεθεί η επίθεση στην Binance, το ποσό ξεπερνά τα 13 δισεκατομμύρια δολάρια, χωρίς να συνυπολογίζονται όλες οι επιπλέον επιθέσεις του 2026.
Για τη Βόρεια Κορέα, τα ποσά αυτά έχουν ιδιαίτερη βαρύτητα. Πρόκειται για μια οικονομία με περιορισμένη πρόσβαση σε διεθνείς αγορές, αυστηρές κυρώσεις και σημαντικές ανάγκες σε ξένο συνάλλαγμα. Οι δυτικές υπηρεσίες πληροφοριών και ερευνητές του ΟΗΕ έχουν επανειλημμένα συνδέσει τα έσοδα από κυβερνοεγκληματικές δραστηριότητες με τη χρηματοδότηση των πυρηνικών και βαλλιστικών προγραμμάτων της χώρας.
Το αμερικανικό υπουργείο Εξωτερικών υποστηρίζει ότι η κυβερνοεγκληματική δραστηριότητα αποτελεί πλέον σημαντικό εργαλείο παράκαμψης των διεθνών κυρώσεων. Με άλλα λόγια, μια κυβερνοεπίθεση εναντίον ενός ανταλλακτηρίου κρυπτονομισμάτων μπορεί να έχει συνέπειες πολύ ευρύτερες από την οικονομική ζημιά που προκαλεί στην εταιρεία.
Παράλληλα με τις μεγάλες επιθέσεις, η Πιονγκγιάνγκ έχει αναπτύξει έναν διαφορετικό μηχανισμό απόκτησης εσόδων και πρόσβασης σε ευαίσθητα συστήματα. Βορειοκορεάτες ειδικοί πληροφορικής, χρησιμοποιώντας ψεύτικες ταυτότητες και πλαστά επαγγελματικά προφίλ, επιδιώκουν να προσληφθούν σε τεχνολογικές εταιρείες του εξωτερικού, συχνά σε θέσεις εξ αποστάσεως εργασίας.
Σε ορισμένες περιπτώσεις παρουσιάζονται ως προγραμματιστές που κατοικούν στις ΗΠΑ ή σε άλλες χώρες, αποκρύπτοντας την πραγματική τους ταυτότητα και τη σχέση τους με το βορειοκορεατικό κράτος. Οι αμοιβές τους μπορούν να διοχετεύονται προς το καθεστώς, ενώ η παρουσία τους μέσα σε εταιρικά δίκτυα ενδέχεται να χρησιμοποιηθεί για κλοπή δεδομένων ή προετοιμασία κυβερνοεπιθέσεων.
Το FBI έχει προειδοποιήσει ότι τέτοιες επιχειρήσεις δεν αποτελούν μεμονωμένα περιστατικά, αλλά μέρος οργανωμένου μηχανισμού που συνδυάζει οικονομικό όφελος, πρόσβαση σε τεχνογνωσία και συλλογή πληροφοριών.
Η χρήση της τεχνητής νοημοσύνης δημιουργεί επιπλέον ανησυχίες. Η δυνατότητα παραγωγής πειστικών επαγγελματικών προφίλ, εικόνων και επικοινωνιών μπορεί να καταστήσει δυσκολότερο τον εντοπισμό των ψεύτικων ταυτοτήτων.
Η επιτυχία μιας τέτοιας επιχείρησης, δε, δεν εξαρτάται μόνο από την ίδια την κλοπή, αλλά και από την ικανότητα των δραστών να αποκρύψουν τη διαδρομή των χρημάτων. Μετά την επίθεση στην Binance, οι ειδικοί κατέγραψαν προσπάθειες μετατροπής ψηφιακών περιουσιακών στοιχείων σε άλλα κρυπτονομίσματα και διασποράς τους σε διαφορετικά δίκτυα.
Το FBI επισήμανε ότι οι δράστες μετατρέπουν μέρος των κλεμμένων κεφαλαίων σε Ethereum και ενδέχεται να αξιοποιήσουν υπηρεσίες αποκεντρωμένης χρηματοδότησης και άμεσης ανταλλαγής κρυπτονομισμάτων για να δυσκολέψουν τον εντοπισμό τους.
Σύμφωνα με ερευνητές κυβερνοασφάλειας, ομάδες που συνδέονται με τη Βόρεια Κορέα χρησιμοποιούν επίσης δίκτυα ξεπλύματος χρήματος και μεσάζοντες, μεταξύ των οποίων οργανώσεις του εγκλήματος με δραστηριότητα στην Κίνα.
Το γεγονός ότι οι συναλλαγές καταγράφονται δημόσια στα blockchain επιτρέπει στους ερευνητές να παρακολουθούν μέρος της πορείας τους. Ωστόσο, η ανάκτηση των χρημάτων αποτελεί διαφορετική και συχνά πολύ δυσκολότερη διαδικασία.
Στην περίπτωση της Binance, εταιρείες και εκδότες ψηφιακών περιουσιακών στοιχείων κατάφεραν να παγώσουν σημαντικά ποσά, αλλά ένα μεγάλο μέρος των κλεμμένων κεφαλαίων βρίσκεται σε μορφές κρυπτονομισμάτων που δεν μπορούν να δεσμευτούν μονομερώς από έναν κεντρικό εκδότη.
Ένας διαφορετικός στρατός στην υπηρεσία του Κιμ Γιονγκ Ουν
Το εντυπωσιακότερο στοιχείο της βορειοκορεατικής στρατηγικής είναι ότι μια χώρα με περιορισμένους οικονομικούς πόρους έχει επενδύσει σε ένα όπλο που δεν χρειάζεται πολεμικά αεροσκάφη, πλοία ή μεγάλες στρατιωτικές εγκαταστάσεις για να προκαλέσει διεθνείς επιπτώσεις.
Οι κυβερνοεπιχειρήσεις επιτρέπουν στην Πιονγκγιάνγκ να πλήττει στόχους χιλιάδες χιλιόμετρα μακριά, να αποκτά πληροφορίες, να παρακάμπτει κυρώσεις και να εξασφαλίζει σημαντικά οικονομικά οφέλη με σχετικά περιορισμένο κόστος.
Η επίθεση στην Binance έδειξε πόσο μεγάλη μπορεί να γίνει αυτή η απειλή. Μέσα σε περίπου 20 λεπτά, δράστες που οι αμερικανικές αρχές συνδέουν με τη Βόρεια Κορέα κατάφεραν να μετακινήσουν ψηφιακά περιουσιακά στοιχεία αξίας μεγαλύτερης από τα ετήσια κρατικά έσοδα πολλών μικρότερων οικονομιών.
Πίσω από τους αριθμούς, όμως, βρίσκεται το «επίτευγμα» του καθεστώτος: η οικοδόμηση ενός οργανωμένου συστήματος που εντοπίζει ταλαντούχους νέους, τους μετατρέπει σε ειδικούς του κυβερνοχώρου και αξιοποιεί τις δεξιότητές τους για τους στρατηγικούς και οικονομικούς στόχους της χώρας. Και όσο περισσότερα χρήματα και δραστηριότητες μεταφέρονται στον ψηφιακό κόσμο, τόσο περισσότερο αυξάνεται η αξία αυτού του... σκιώδους στρατού για τον Κιμ Γιονγκ Ουν.
Πηγή: Πρώτο Θέμα