



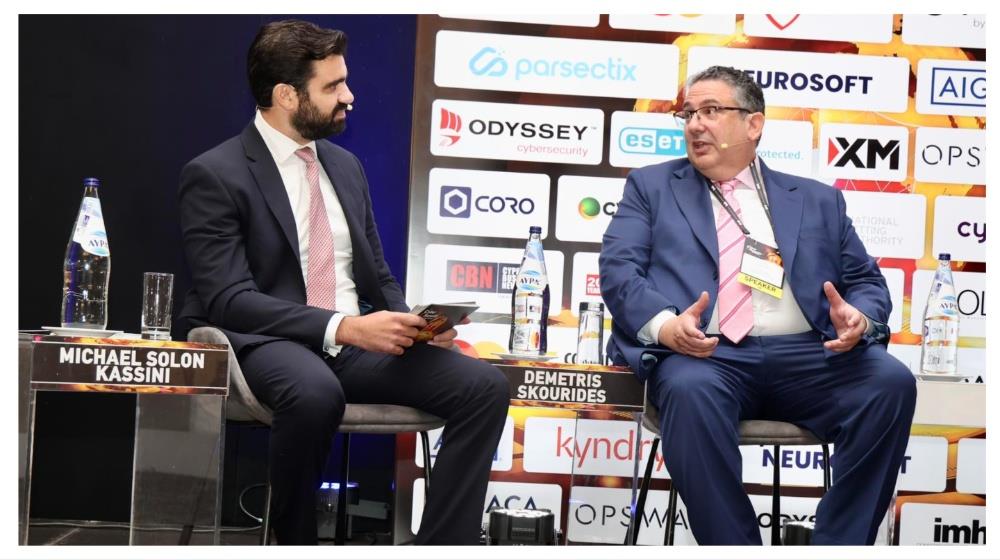
Τη σχέση μεταξύ της στρατηγικής για την τεχνητή νοημοσύνη και της κυβερνοανθεκτικότητας ανέδειξε το fireside chat «When AI Strategy Meets Cyber Resilience», με τη συμμετοχή του Δημήτρη Σκουρίδη, Επικεφαλής Επιστήμονα για Έρευνα, Καινοτομία και Τεχνολογία και συντονισμό από τον Μιχάλη Κασίνη, ex ISACA Board Member, ISACA, στο πλαίσιο του 6ο Cyber Security Conference.
Στο πλαίσιο της συζήτησης, ιδιαίτερη αναφορά έγινε στις πραγματικές συνθήκες πίεσης που αντιμετωπίζει ένας οργανισμός όταν καλείται να λάβει κρίσιμες αποφάσεις σε χρόνο μηδέν. Ο Δημήτρης Σκουρίδης έθεσε το καίριο ερώτημα για το τι πράττει μια επιχείρηση στις δύο το πρωί, τη στιγμή ακριβώς που εκδηλώνεται ένα σοβαρό περιστατικό. Σημείωσε ότι στην Κύπρο οι κανονισμοί και οι εντολές σε επίπεδο διοικητικών συμβουλίων στερούνται μερικές φορές ευελιξίας, συμπληρώνοντας ότι η απλή ανάθεση ευθυνών σε ένα πρόσωπο δεν αρκεί.
- Διαβάστε επίσης: Επίτροπος Επικοινωνιών: Το κυπριακό ρολόι για την αναφορά ψηφιακών επιθέσεων σταματά στις έξι ώρες
- Διαβάστε επίσης: K. Κουμίδης: Ένας στους τρεις οργανισμούς στην Ευρώπη δεν γνωρίζει αν έχει δεχθεί ψηφιακή επίθεση μέσω τεχνητής νοημοσύνης
- Διαβάστε επίσης: Κασίνης: Η κυβερνοασφάλεια δεν είναι τεχνική υποχρέωση αλλά ζήτημα ηγεσίας και εμπιστοσύνης
Το ζητούμενο είναι αν το συγκεκριμένο άτομο διαθέτει τις κατάλληλες γνώσεις για να προχωρήσει σε μια ουσιαστική ανάλυση απειλών και κινδύνων ώστε να διαχειριστεί την κατάσταση. Συνδέοντας τη θέση του με την παρουσίαση του Επιτρόπου Επικοινωνιών, υπογράμμισε ότι η εκπαίδευση είναι καθοριστική, αλλά στην εποχή της τεχνητής νοημοσύνης απαιτείται η βαθύτερη κατανόηση πρόσθετων παραγόντων.
- Διαβάστε επίσης: Δ. Σκουρίδης: Η τεχνητή νοημοσύνη χρειάζεται εμπιστοσύνη και μπορεί να γίνει εθνικό ανταγωνιστικό πλεονέκτημα
Παράλληλα, τοποθετήθηκε γύρω από τους κινδύνους που κρύβει η χρήση λύσεων τεχνητής νοημοσύνης, εξετάζοντας τις προϋποθέσεις για ασφαλή, αξιόπιστα και ανθεκτικά ψηφιακά συστήματα. Ο Δημήτρης Σκουρίδης επεσήμανε την ανάγκη να γνωρίζουν οι εταιρείες ποιο ακριβώς μοντέλο τεχνητής νοημοσύνης χρησιμοποιείται στις εφαρμογές που τις εξυπηρετούν, καθώς υπάρχει πάντα η πιθανότητα μια τέτοια λύση να παραβιαστεί, να αρχίσει να αναπαράγει λανθασμένα δεδομένα ή να συμπεριφέρεται ανεξέλεγκτα. Οι περισσότεροι οργανισμοί δεν αναλύουν τον βαθμό εξάρτησης και εγκλωβισμού τους από έναν συγκεκριμένο προμηθευτή και δεν διαθέτουν εναλλακτικές επιλογές.
Αν και πολλές επιχειρήσεις στρέφονται προς το λογισμικό ανοικτού κώδικα, παραμένει το ερώτημα για το τι συμβαίνει όταν μια τέτοια λύση δεχθεί επίθεση, τη στιγμή που δεν υποστηρίζεται από κύκλους συντήρησης ή δεσμευτικά συμβόλαια υποστήριξης.
Καταλήγοντας, αναδείχθηκε η σημασία της κατανόησης των φορέων απειλής και η ανάγκη καλλιέργειας μιας νέας νοοτροπίας, ώστε οι εργαζόμενοι να αντιμετωπίζουν την κυβερνοασφάλεια και την ανθεκτικότητα ως κάτι εξαιρετικά πολύτιμο και όχι ως ένα απλό θεωρητικό ζήτημα.
Ο Επικεφαλής Επιστήμονας εξήρε την τοποθέτηση του Επιτρόπου Επικοινωνιών, ο οποίος νωρίτερα ανέδειξε την πραγματική αξία και τον αντίκτυπο που έχει μια παραβίαση για μια επιχείρηση, υπενθυμίζοντας ότι η ζημιά εκτείνεται πολύ πιο πέρα από το καθαρά οικονομικό κόστος.